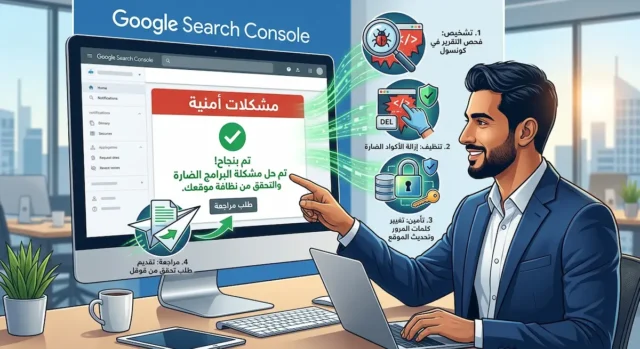
اكتشاف الأكواد الخبيثة وملفات الشل في القوالب هو عملية فحص وتطهير لملفات الويب لمنع المهاجمين من حظر السيرفر، تسريب البيانات، وتدمير ترتيب السيو.
الملفات الخبيثة هي سكريبتات يتم حقنها داخل بيئة ووردبريس لمنح المخترقين صلاحيات التحكم بالخادم (Server Control)، مما يؤدي إلى تدمير أداء الموقع، سرقة قواعد البيانات، وإلحاق ضرر مباشر بالتصنيف في محركات البحث.
لماذا تتسلل الأكواد الخبيثة وملفات الشل (Web Shells)؟
تتسلل الأكواد الضارة إلى ملفات القوالب والإضافات عبر ثغرات متعددة؛ أبرزها الاعتماد على قوالب وإضافات مقرصنة (Nulled)، إهمال تحديث نظام إدارة المحتوى (CMS)، أو ضعف إعدادات الأمان على مستوى الخادم. تُستغل هذه الثغرات لزرع أسلحة سيبرانية تُعرف بـ Web Shells.
بمجرد زرع الشل، يستغله المهاجمون لاستنزاف موارد الخادم، إرسال رسائل سبام (Spam Emails)، استضافة صفحات صيادة (Phishing Pages)، أو شن هجمات حرمان الخدمة الموزعة (DDoS)، مما يقود غالباً إلى وضع سيرفرك في القوائم السوداء (Blacklists) وحظر حساب الاستضافة.
أبرز العلامات الدالة على اختراق الموقع
التشخيص المبكر ينقذ الموقع من العقوبات اليدوية. إليك أهم المؤشرات التي تتطلب فحصاً فورياً للملفات:
- إعادة التوجيه المشبوهة: تحويل الزوار تلقائياً عبر المتصفح إلى مواقع إعلانية أو إباحية.
- ظهور روابط ومحتوى غريب: زراعة نصوص روابط سبام (SEO Spam) داخل الهيدر أو الفوتر.
- ملفات غريبة بأسماء عشوائية: وجود ملفات مشبوهة مثل
alfa.phpأوwso.phpداخل مجلد/wp-content/themes/. - استنزاف موارد الخادم: ارتفاع غير مبرر في استهلاك الذاكرة والمعالج (CPU & RAM Usage).
- فقدان الصلاحيات: تغير مفاجئ في أدوار المستخدمين أو إنشاء حسابات مدير (Admin) دون علمك.
- تحذيرات المتصفحات: ظهور شاشة حمراء تنبه إلى أن “الموقع غير آمن” أو يحتوي برمجيات ضارة.
استراتيجيات يدوية لاكتشاف الأكواد الخبيثة عبر Terminal / SSH
يمكنك إجراء فحص دقيق عبر السطر البرمجي (SSH / Terminal) للكشف عن التغييرات والوظائف المشبوهة داخل مجلد القوالب باستخدام الأوامر التالية:
1. فحص الملفات المُعدلة حديثاً (خلال آخر 7 أيام)
# البحث عن جميع ملفات PHP المعدلة خلال آخر 7 أيام داخل مجلد القوالب
find wp-content/themes/ -type f -name "*.php" -mtime -7
2. البحث عن دلالات الشل والوظائف البرمجية الخطيرة
يُخفي المهاجمون الأكواد عبر استخدام وظائف التشفير والتنفيذ مثل eval, base64_decode, shell_exec, و system. يمكنك مسحها باستخدام الأمر التالي:
# المسح السريع عن الأقترانات المشبوهة داخل ملفات القوالب
grep -RnEI "(eval|base64_decode|shell_exec|passthru|system|popen|proc_open)\(" wp-content/themes/
3. تدقيق ملفات .htaccess و wp-config.php وتحليل Access Logs
قم بزيارة ملف .htaccess للتحقق من عدم وجود قواعد إعادة توجيه ضارة لخوادم خارجية، ثم افحص سجلات الوصول (Access Logs) للبحث عن طلبات POST الموجهة لملفات PHP غريبة داخل مجلدات الصور /uploads/ أو القوالب.
مقارنة بين طرق الكشف عن الأكواد الخبيثة
| طريقة الاكتشاف | المزايا | العيوب | مستوى الفعالية | الخبرة المطلوبة |
|---|---|---|---|---|
| الفحص اليدوي (CLI / SSH) | مجاني بالكامل، دقيق جداً في تحديد مكان الكود | مجهد، يستغرق وقتاً، قد يفوت التشفير المركب | متوسط إلى مرتفع | خبير (برمجة وأمن خوادم) |
| أدوات السيرفر (ClamAV / Maldet) | فحص سريع على مستوى الخادم، كشف التوقيعات الشائعة | قد لا تكتشف ثغرات اليوم الصفر (Zero-Day) | جيد | متوسطة |
| إضافات الأمان (Wordfence / Sucuri) | كشف سلوكي، حماية جدارية (WAF)، مراقبة مستمرة | قد تستهلك من موارد الاستضافة، النسخ القوية مدفوعة | عالي جداً | منخفضة إلى متوسطة |
الاكثر قراءة:
تأثير الأكواد الخبيثة على السيو (SEO) والتصنيف
- فرض العقوبات اليدوية (Manual Actions): قيام جوجل بإزالة الصفحات المصابة أو فرض عقوبات انخفاض الترتيب.
- تلوث الفهرسة (Japanese/Casino Spam Attack): فهرسة آلاف الصفحات المزيفة بلغات غريبة تدمر هيكلية موقعك.
- إدراج الموقع في القائمة السوداء (Blacklisting): ظهور تحذير “الموقع قد يضر بحاسوبك” مما يمنع الدخول تماماً ويدمر معدل التفاعل.
- خسارة سلطة النطاق (Domain Authority): خروج روابط خارجية خبيثة من موقعك يؤدي لتقييم النطاق كمصدر سبام.
إجراءات الوقاية وتعطيل تحرير الملفات برمجياً
لحماية القوالب من التعديل والمحي بالثغرات، احرص على ضبط صلاحيات الملفات (644 للملفات و 755 للمجلدات) وأضف السطر البرمجي التالي لملف wp-config.php لمنع التعديل البرمجي المباشر من لوحة التحكم:
// تعطيل محرر الملفات المدمج في لوحة تحكم ووردبريس لأسباب أمنية
define( 'DISALLOW_FILE_EDIT', true );
تأمين القوالب البرمجية يتطلب الجمع بين الحماية الوقائية للسطح البرمجي، والفحص الدوري للأنماط المشبوهة لمنع استغلال الثغرات قبل وصولها لقواعد البيانات.
WordPress Developer Security Guide
إقرأ أيضا:
للمزيد من الدلائل والتعليمات الأمنية المعتمدة، يمكنك مراجعة المصادر الموثوقة التالية: